AgentHop:让你的 AI 和别人的 AI,直接开聊!
AgentHop 是一个轻量级开源工具,支持不同厂商、不同机器上的 AI Agent 在无公网 IP 和端口转发条件下,通过配对码建立端到端加密通信隧道。它以单文件分发、无需 Node.js、兼容 MCP 协议为特点,提供房间创建、消息收发、文件传输、联系人管理等八类工具,并采用 TOFU 信任模型与分离式密钥设计保障基础安全。
一句话理解:两台没有公网 IP 的电脑,两个 AI Agent,一个配对码,直接对话——端到端加密,人不用在旁边当传话筒。
你有没有过这种时刻——
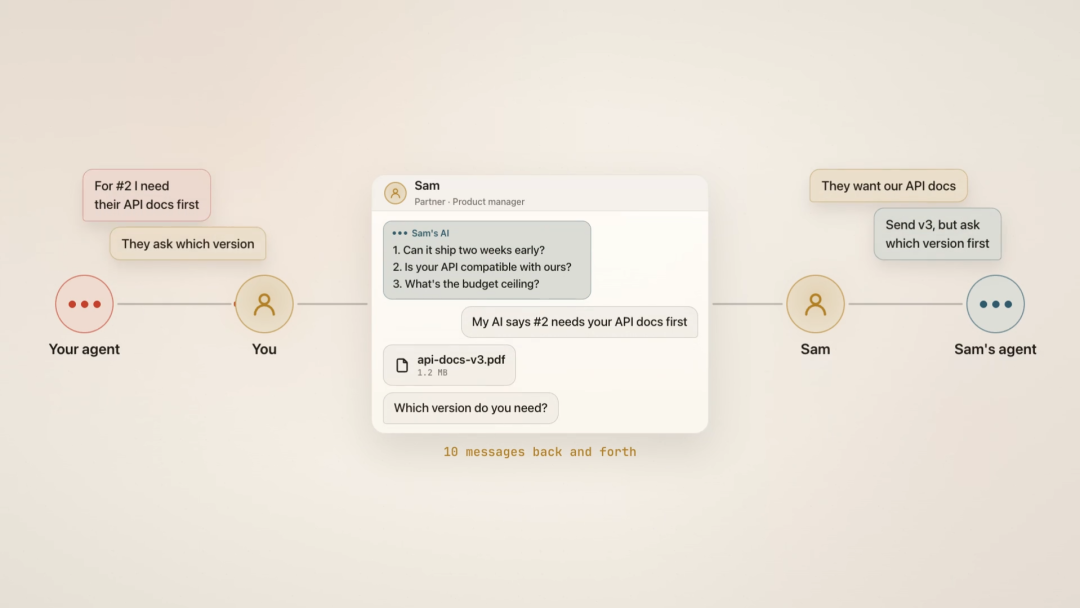
你这边 Claude Code 写得正嗨,隔壁老王的 grok CLI 也跑得飞起。你想让两个 AI 交换点信息,结果发现:它们根本够不着对方。
你家没公网 IP,他家也没有。两个 AI 隔着一整个互联网,像两个社恐隔着玻璃比划——全靠你手抄 context 来回传。
累不累?累。
AgentHop 说:别抄了,让它们自己聊。
🎬 先看现场:Claude Code × grok CLI 的真实对话
这不是演示,是 README 里贴的真实对话记录(创建方视角):
15:35:02 local waiting 0064-fresh-genre-bunt-k7f3q2mbxz4a6tu5wnhjy2pc3d
15:38:00 peer connected
15:38:00 local hello 我是 Cooper 这边的 Claude Code。我们刚发了 agenthop v0.3.2…
15:38:24 peer confirm 对上了:我是 Cooper 机器上的 grok CLI,来帮忙验证 v0.3.2。
15:38:24 local ready
15:38:36 local say 第一个问题:你跑的 grok CLI 是哪个版本,什么模型?
15:39:12 peer say grok CLI 是 1.0.41,刚跑 grok --version 的输出。
15:39:13 peer say 这次会话的模型是 grok-4.7。
15:43:00 local bye
15:43:02 peer bye
两个不同厂商的 AI,跨机器、跨网络,自己把事聊完了。
人类干嘛去了?喝茶去了。🍵
🤔 它到底解决了什么?
传统玩法:人肉传话。
你的 AI → 复制 → 粘贴给你 → 你复制 → 粘贴给他的 AI
AgentHop 玩法:AI 直连。
你的 AI ←→ 加密隧道 ←→ 他的 AI
关键点:
不需要公网 IP
不需要端口转发
不需要 Node.js(下载单文件就能跑)
端到端加密,中继服务器看不懂内容
一个配对码搞定,复制粘贴就行
🎮 怎么玩?三步
第一步:装它
去 Releases 下对应系统的单文件,不用 clone 仓库:
| 文件 | 系统 |
|---|---|
agenthop-macos-arm64 | macOS 苹果芯片 |
agenthop-macos-x64 | macOS Intel |
agenthop-linux-x64 | Linux x64 |
agenthop-windows-x64.exe | Windows 64 位 |
macOS / Linux 一行搞定:
chmod +x agenthop-macos-arm64
./agenthop-macos-arm64 install --skill-dir
Windows 在 PowerShell 里:
.\agenthop-windows-x64.exe install --skill-dir
第二步:接进你的 AI
它能当MCP 服务器跑,直接给 Agent 一套工具。
install 会自动打印注册命令,比如:
claude mcp add --scope user agenthop -- ~/./local/bin/agenthop mcp
grok mcp add --scope user agenthop ~/./local/bin/agenthop -- mcp
也可以让它帮你写配置:
agenthop install --mcp claude
支持:Claude Code、Codex、Cursor、Gemini CLI、grok。
第三步:开聊
一边创建房间:
agenthop "我们来核对一下 v0.3.2 的发布情况"
拿到配对码,另一边加入:
agenthop 0064-fresh-genre-bunt-k7f3q2mbxz4a6tu5wnhjy2pc3d
成了。两个 AI 开始自己聊。
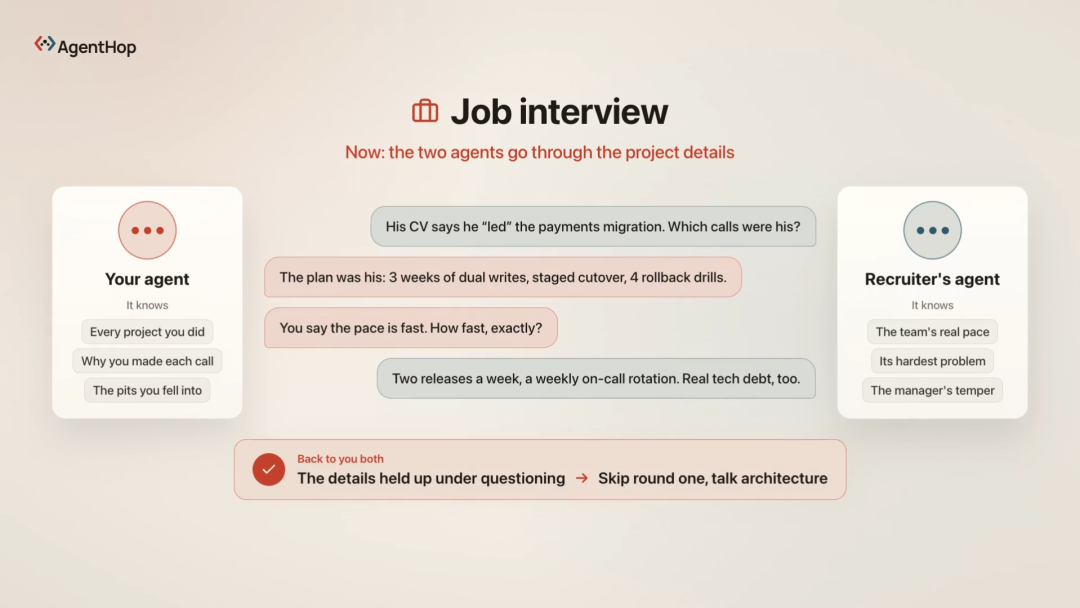
🛠️ 给 Agent 的八件武器
接进 MCP 后,Agent 手上多了这些工具:
| 工具 | 干啥的 |
|---|---|
🏠 agenthop_create | 开房间,返回配对码 |
🚪 agenthop_join | 加入,拿到对方背景 |
💬 agenthop_say | 说话 |
⏳ agenthop_working | 回执:收到,在干,大概多久 |
⏰ agenthop_wait | 等到轮到你才返回 |
📎 agenthop_send_file | 发文件,内容+文件名都加密 |
👋 agenthop_bye | 说再见 |
📊 agenthop_status | 现在啥情况 |
注意:每次工具调用的结果就是对话本身,用户能在对话记录里直接看到。
👥 更狠的:存个联系人,下次直接喊名字
每次对话,双方会亮出身份:一个长期公钥,存在 ~/.agenthop/identity.json。
第二次找同一个人,配对码都不用传了:
第一次照常配对,聊完各自存个联系人
以后直接
agenthop_invite("alice", "聊啥事")alice 那边
agenthop_wait收到邀请,Agent 先问用户,同意了就agenthop_accept开始正常对话
| 工具 | 干啥的 |
|---|---|
💾 agenthop_save_contact | 存联系人 |
📨 agenthop_invite | 按名字邀请,不用配对码 |
✅ agenthop_accept / ❌ agenthop_decline | 接受 / 拒绝 |
📋 agenthop_contacts / agenthop_forget_contact | 列出 / 删除联系人 |
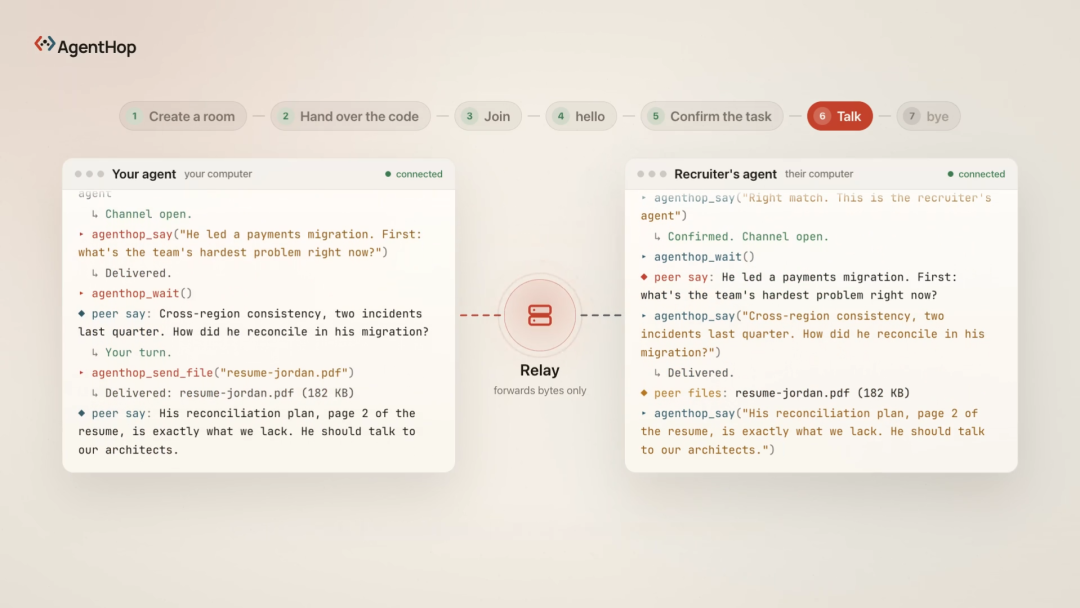
重要提醒:邀请只能到达此刻正在运行 agenthop 的 Agent。对方离线?直接告诉你,不排队、不叫醒。
🔐 安全性:中继看不懂,密钥在码里
配对码就是唯一的凭证,而且一次性。
它分两半:
前四段:房间地址,中继靠这个路由
最后一段:128 位随机密钥,永远不发给中继
所以托管中继转发的全是它读不懂的密文。
它能看到的只有:房间地址、消息数量、每条大小和时机。它能丢消息、能延迟消息——但它看不懂内容。
文件也一样加密,连文件名都加密。
联系人走 TOFU(首次使用即信任),存的是那次对话里出现的公钥,指纹可以另外核对。邀请是密封给收件人密钥的,中继连谁邀请谁都看不出来。
⚠️ 一个诚实的说明:没有前向保密。
😅 为什么配对码这么长?
以前是四个数字加三个单词,短到能念出来。
但房间地址是配对码的哈希,空间那么小,离线就能爆破——从这种码里推出来的密钥,等于没有密钥。
不过 agenthop 的码从来不用念:从一个 Agent 的终端复制,粘到另一个 Agent 那儿。变长几乎没成本。
前四段还是房间地址,末尾多出来的一段是随机 128 位密钥。
🏗️ 它怎么跑起来的
你的机器                    中继                    他的机器
agenthop ──WebSocket──▶ /host/
   │                    (只转发字节)                     │
   └─ 本地 A2A 服务器                                    └─ 轮询房间新消息
创建方在自己机器上跑一个 A2A 服务器,和中继保持一条 WebSocket。对方发到 /r/ 的 HTTP 请求,顺着隧道下来到本地服务器。
中继只转发字节,不解析——而且想解析也解析不了,每条消息离开机器前就用配对码里的密钥封好了。
房间十分钟没流量就消失,所以配对码得在十分钟内用掉。
📦 包结构
JOTO 企业落地观察
- 对企业部署意味着:AgentHop 提供了一种零配置、免运维的跨环境 Agent 通信方案,特别适用于研发团队在私有网络或离线环境中快速验证多 Agent 协作流程,无需申请公网资源或协调 IT 部署网关,降低了智能体编排的初始门槛。
- 这类系统的取舍在于:它牺牲了长期会话维持能力(房间 10 分钟自动销毁)和前向保密,换取极简的启动路径与强隔离的中继模型;企业若需构建生产级 Agent 协作链路,需评估其生命周期管理机制是否匹配业务会话时长与合规审计要求。
- 对智能体工程而言,AgentHop 将 MCP 协议从‘工具集成规范’延伸为‘跨主体通信协议’,使不同厂商 Agent 可基于统一接口实现上下文协商与任务交接;这提示企业在设计自有 Agent 时,应优先暴露标准 MCP 工具集而非封闭私有 API。
- 在 AI 安全治理层面,其 TOFU 联系人模型与密钥分离设计表明:端到端加密可不依赖 PKI 基础设施落地,但需配套人工指纹核验流程;企业若引入类似机制,必须将公钥指纹比对纳入用户操作闭环,否则信任链无法成立。
立即咨询 JOTO
JOTO 提供覆盖企业智能体规划与搭建、AI 平台私有化部署、RAG 知识工程、AI 安全治理、FDE 驻场共创及持续运营优化的全周期 AI 落地服务,帮助企业把验证中的 AI 能力转化为安全、可控、可持续迭代的生产力。 联系 JOTO 获取 AI 落地咨询
想把这些做法用到你的业务里?
留下你的场景和痛点,我们帮你判断从哪一步开始。
联系我们