刚刚,Anthropic开放Claude智能体整套平台本地部署,连控制台都能搬回家
Anthropic推出自托管版Claude托管智能体,支持企业将调度服务器、执行沙箱、会话数据库等全部组件部署于私有云或物理机房。系统采用三重密钥隔离机制,强制使用企业自有PostgreSQL存储历史数据,并允许自由对接Anthropic、AWS Bedrock、Google Cloud、Microsoft Foundry或自建模型网关。
自托管版Claude托管智能体开启私有内测
Anthropic把Claude智能体的整套管理系统打包,允许企业直接搬进自己的机房了。
这项功能叫自托管版Claude托管智能体,目前已经开启私有内测。
企业AI落地的核心安全困境
过去企业想用AI智能体干活,面临一个非常尴尬的死结。
现在的AI早已不再只是陪人聊天。它们要在无人值守的情况下,深入企业内网去修代码、去自动化跑发布测试、去分流监控报警、甚至去清理堆积如山的系统缺陷。
这意味着,AI必须拥有访问公司核心代码和内部服务器的极高权限。如果控制这只AI的系统架在别人的公有云上,几乎所有公司的技术负责人和法务合规部门都会当场说不。谁也不敢把自家的核心生产系统,交给外部云端指挥。
从云端调度到全栈本地化
Anthropic以前的折中方案,是让企业在本地跑一个虚拟沙箱。代码在本地沙箱里跑,但调度大脑依然在Anthropic的云端服务器里。
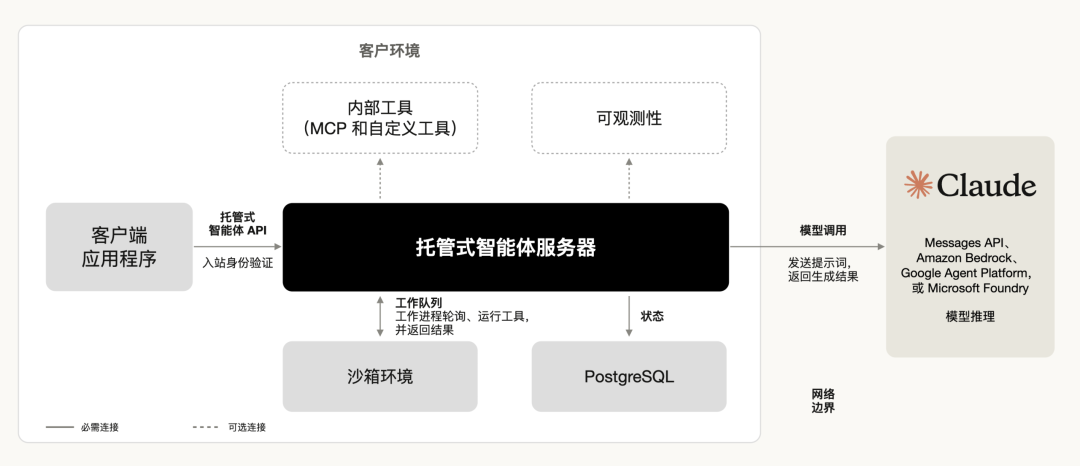
现在的自托管模式,彻底砍断了这根风筝线。从现在起,企业可以把整套智能体系统的调度服务器、会话数据库、执行沙箱全部装在自己的私有云或者物理机房里。
整套系统在企业内部跑起来,就像一个分工明确的技术小组。
三大核心组件与数据主权设计
第一个角色是调度服务器。它负责接收业务请求,维持AI的思考循环,调度各项任务。这台服务器只动脑子,绝对不会亲自去敲代码,也不会直接在系统里运行任何危险的终端命令。
第二个角色是执行沙箱和工人程序。调度服务器下发任务后,工人程序会在独立的沙箱里接单干活。沙箱就是一个个临时隔离的虚拟房间。AI在这里真正运行各种终端指令,读取文件,修改代码。
第三个角色是数据仓库。系统强制要求搭配企业自己的PostgreSQL数据库。所有智能体的配置、每一次会话的来龙去脉、历史记录,全部保存在企业自己的硬盘里。调度服务器如果重启,所有历史状态也绝不会丢失。
最小化外发与模型调用自由度
那么,究竟有什么东西会流出企业内网?只有向大模型发起询问的那一瞬间。当调度服务器需要大模型思考时,会把当前的对话上下文和工具返回结果发送出去。
即便在模型选择上,Anthropic也彻底放开了限制。企业可以根据自己的合规需求,自由选择把请求发给谁:可以直接连Anthropic官方;可以通过亚马逊AWS Bedrock调用;可以通过谷歌云调用;可以通过微软Foundry调用;甚至可以接入企业自己搭建的模型网关。
三重密钥隔离与运行环境强约束
为了防止权限失控,系统在底层设计了三把不同的钥匙。
- 第一把是本地服务器接口密钥,给企业内部的应用和管理工具使用,用来向自己的调度服务器下发指令。
- 第二把是模型调用凭据,只保存在调度服务器内部,专门用来调用远程的大模型,沙箱里的工人程序完全接触不到。
- 第三把是环境专属密钥,发给各个沙箱里的工人程序,用来从本地调度服务器拉取属于该环境的任务。
这种设计确保了就算沙箱被人攻破,攻击者也拿不到底层大模型的调用凭据。
安全警告:沙箱不是防护罩
不过Anthropic也发出了极其严肃的安全警告。系统自带的命令行工具是具有真实权限的真实终端。工人程序本身并不提供天然的防护罩。隔离的安全性完全取决于运行沙箱的环境。
企业必须把工人程序运行在一次性的容器或虚拟机里,用完即毁。如果企业随便在生产服务器上裸跑工人程序,智能体一旦产生误操作,就会对真实系统造成破坏。在这个方案里,企业真正拿到了自主权,同时也必须承担起自身的安全审计责任。
目前该系统支持Linux和苹果芯片的macOS环境部署,企业用户可以通过Anthropic的销售团队申请安装包和技术文档。
JOTO 企业落地观察
- 企业若选择自托管Claude智能体,需同步构建配套的CI/CD流水线与沙箱生命周期管理能力,否则“用完即毁”的安全承诺无法闭环落地。
- 该架构将RAG知识工程的责任完全移交至企业侧:所有工具描述、API Schema、业务规则文档必须由企业自行注入并持续维护,无云端知识同步通道。
- 调度服务器与沙箱之间的通信协议成为新的安全边界点,企业需将其纳入现有零信任网络策略,而非默认信任内网流量。
- 多模型网关接入能力虽提升灵活性,但也意味着企业需自行承担各模型输出一致性校验、幻觉过滤与响应格式归一化的工程负担。
立即咨询 JOTO
JOTO 提供覆盖企业智能体规划与搭建、AI 平台私有化部署、RAG 知识工程、AI 安全治理、FDE 驻场共创及持续运营优化的全周期 AI 落地服务,帮助企业把验证中的 AI 能力转化为安全、可控、可持续迭代的生产力。 联系 JOTO 获取 AI 落地咨询
想把这些做法用到你的业务里?
留下你的场景和痛点,我们帮你判断从哪一步开始。
联系我们