为什么没有身份的 Personal Agent,无法进入商业世界?
eBay拦截Muse智能体、美联航禁止个人Agent订票等案例表明,缺乏可信身份的Personal Agent正被主流商业平台拒之门外。技术能力之外,身份识别、授权范围与责任归属构成商业准入的关键门槛。Visa推出可信智能体协议,蚂蚁集团发布APASS可信身份基础设施,推动Agent从‘模拟人操作’转向‘持证上岗’。
eBay与美联航的拦截信号
一位海外用户过去几周让Muse智能体浏览eBay筛选二手手表,并整理商品价格、运费、商品状况和购买链接。但最近这项服务突然失灵:Muse无法再正常获取eBay的商品信息,甚至被网站直接拦截。
科技媒体《The Verge》复现了这一情况。eBay方面虽未明确承认新增限制,但表示正在选择性管理第三方Agent的访问,尤其会限制未经授权的数据抓取;同时也在评估如何通过合作,让第三方Agent帮助更多消费者发现商品。
几乎在同一时间,美国联合航空明确表态,不允许未经授权的个人Agent代替乘客完成机票预订。航空公司给出的理由包括隐私、安全和监管责任。
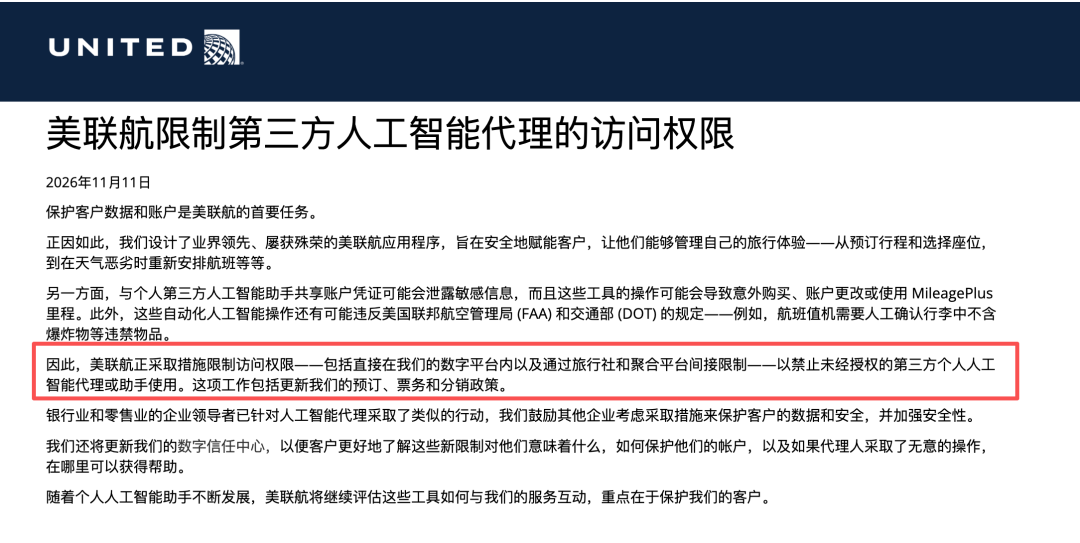
两个发生在不同商业领域的案例,指向同一个问题:AI已能理解用户需求、搜索商品、规划行程甚至执行复杂任务,但当它真正进入别人的商业平台时,却未必能获得通行许可。
这并不是模型够不够聪明的问题。
对于电商平台和航空公司来说,一个能够代表用户行动的Agent,究竟是谁?它是否获得了用户授权?它能做什么,不能做什么?一旦发生错误,责任又该由谁承担?智能之外,可信正在成为决定Agent能否进入商业世界的另一项关键能力。
灵光的47项连接与生态差异
有意思的是,最近蚂蚁集团的一款个人智能体产品——灵光,在11月12日宣布:灵光外部连接服务已经增加到47项。覆盖支付宝、网易邮箱、飞书、钉钉、麦当劳、哈啰打车、米家、微信ClawBot等。通过跨会话记忆、长程任务调度和工具连接,灵光能持续管理生活中的事务。
个人Agent之间的这些生态和操作差异,究竟背后是什么问题?
个人Agent为何被平台挡在门外?
对于个人Agent来说,连接外部服务有不同的技术路径。
一种是通过平台开放的MCP标准化协议,让Agent按照服务方允许的方式调用能力;另一种则是在缺乏正式接口的情况下,模拟人的操作,通过浏览器自动化等方式访问网页、点击按钮、提交信息。
对于服务平台而言,这究竟是用户本人授权的助手,还是未经许可的数据爬虫、批量营销工具,甚至是恶意机器人?如果无法判断,限制访问是更稳妥的选择。
2026年3月,亚马逊在与Perplexity围绕AI购物助手Comet的诉讼中获得临时禁令。亚马逊指控,Comet在未经许可的情况下访问用户账户,并通过伪装自动化访问行为绕过平台限制。Perplexity则否认相关指控,认为亚马逊试图限制用户选择AI工具的权利。
并非都像亚马逊一样,Shopify就在推动开放商品目录,让消费者能够通过Agent购买商品。这看起来是平台对新流量的不同态度。但更深层的原因在于,当行动主体从人变成Agent,原有的身份识别、权限管理和责任机制存在失效的风险。
Visa近期发布的一项美国消费者调查提供了一个具体的数据:虽然72%的受访者使用过AI助手,但只有23%的人信任生成式AI代替自己处理支付交易。
技术能力的进步,并没有自动转化为商业信任。
Agent需要一个商业身份证
在这些矛盾和冲突下,围绕Agent可信身份的基础设施开始受到重视。
Visa推出了Trusted Agent Protocol(可信智能体协议),该协议能让商家识别并验证具真实交易意图且可信的AI智能体,减少商家对AI交易的疑虑。
蚂蚁集团发布智能体可信身份基础设施APASS,基于KYA(Know Your Agent)理念,围绕「Agent是谁、代表谁、被允许做什么、行为是否可信」建立了一套可信机制,这一方案在灵光2.0中得到应用,让智能体在授权范围内办事。
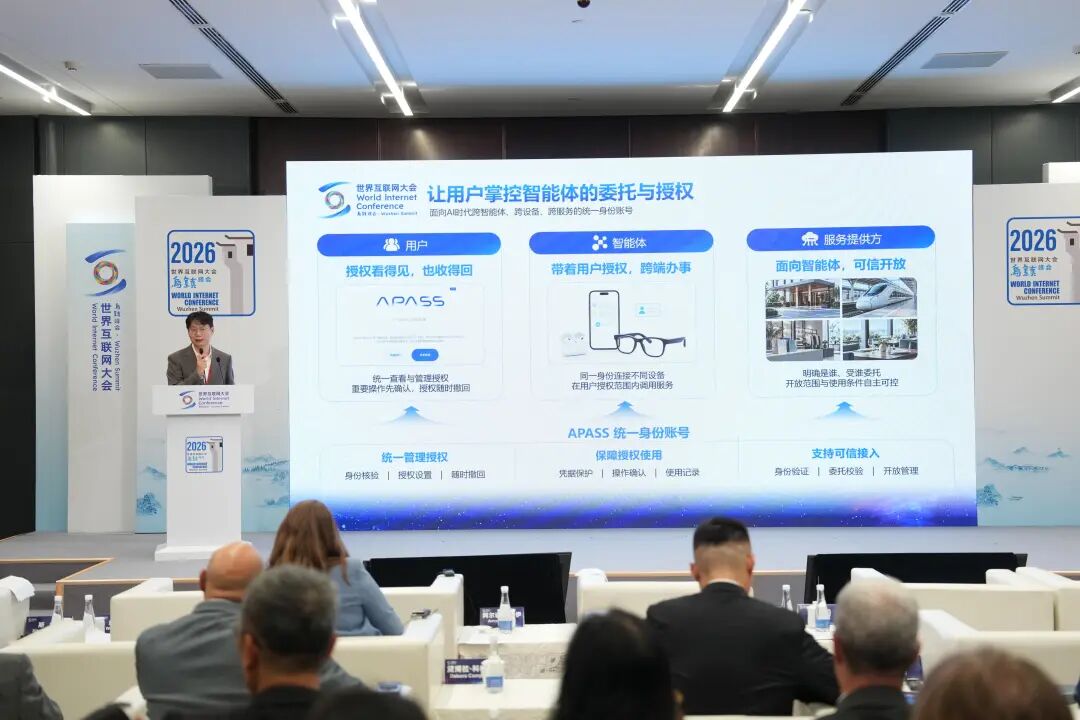
在蚂蚁看来,Personal Agent需要处理的是一段持续的委托关系:用户提出目标后,Agent能调用哪些服务、后续行动是否超出了用户的授权、何时需要把选择交还用户,都要随着任务推进作出判断。
对用户而言,好的安全体验应当直观:能知道Agent为什么需要一项信息,能看清它准备完成的关键操作,也能在任务结束或想法改变时调整授权。对接收Agent请求的服务方而言,清楚的身份和授权范围同样有助于判断如何提供服务。
Agent开始拥有真实的商业权限
个人Agent意味着新的商业入口正在出现。
过去,用户打开电商、出行、餐饮等应用,主动寻找商品和服务;未来,用户可能直接向Agent表达需求,由Agent帮助筛选供给、完成交易。这意味着,Agent的可信不再只是注册时的一次身份认证,而是要贯穿任务执行的整个过程。
以一次跨平台消费为例,用户希望Agent帮助寻找商品并完成购买。那么Agent首先需要有可以被服务方识别的身份,同时能够证明自己代表的用户以及获得的授权范围。
随后在执行过程中,系统还需要判断其操作是否符合用户真实意图,有没有出现权限越界;任务完成后,相关行为和交易记录也需要能够追溯。
微软CEO纳德拉近日发文,呼吁在模型之外建立独立的管控机制,“智能供给与权限控制应该分离,不能让模型自己成为自己的安全管理者。”
Agent能够做什么、访问什么,以及什么时候应该停止,都需要由模型之外的机制来约束。
“智能体时代需要构建信任基础设施,让身份、授权与责任进入每一次连接。”蚂蚁集团副总裁陈亮在2026年乌镇互联网大会上,没有把安全可信纳到AI竞争的商业维度中,反而强调,“这是智能互联网发展的公共基础设施问题”。
按照公开介绍,蚂蚁APASS通过可信身份、持续核身、意图安全和可信存证等能力,建立Agent的身份与行为信任机制。它不仅要识别Agent本身,还要核验其运行环境、代码组件、商业授权、责任主体和行为权限,并记录身份、授权、核验及交易结果。
当个人Agent逐步接入这套方案,这实际上对应着一个重要转变:从用户把账号和操作交给AI,转向用户把有限的权限委托给一个具有可信身份的智能体。
数据显示,APASS当时已接入超过100万个Agent。阿里巴巴、理想汽车、蚂蚁集团、大麦、联想、OPPO、千问、携程等50余家机构,加入了智能体可信生态共建计划。
对个人Agent厂商来说,接入多少服务,决定了产品的使用边界;对于服务平台来说,能否识别并接纳可信Agent,关系到未来是否能够抓住新的流量入口。
而对于整个行业来说,身份、授权和责任机制能否建立,则决定了Agent商业生态能走多远。
JOTO 企业落地观察
- 企业部署智能体时,若仅依赖浏览器自动化或非授权API调用,将面临平台封禁风险,必须前置评估目标系统的身份认证策略与合规接口可用性。
- RAG知识工程中引入外部Agent调用时,需同步集成可信身份凭证交换机制,否则检索结果可能因权限缺失而失效或触发风控拦截。
- AI安全治理框架必须覆盖“模型外控权”设计,即在LLM调用链路之外,独立部署身份核验、操作审计与授权裁决模块,而非依赖提示词或微调实现权限约束。
- FDE驻场共创中,客户常将Agent视为“高级脚本”,但本文揭示:商业系统准入本质是身份契约问题,需协同法务、安全与业务方共同定义Agent的法律人格边界与责任归属条款。
立即咨询 JOTO
JOTO 提供覆盖企业智能体规划与搭建、AI 平台私有化部署、RAG 知识工程、AI 安全治理、FDE 驻场共创及持续运营优化的全周期 AI 落地服务,帮助企业把验证中的 AI 能力转化为安全、可控、可持续迭代的生产力。 联系 JOTO 获取 AI 落地咨询
想把这些做法用到你的业务里?
留下你的场景和痛点,我们帮你判断从哪一步开始。
联系我们